
Hồ sơ thẩm định Lương Ngày: pháp lý, bảo mật, SLA và đối soát
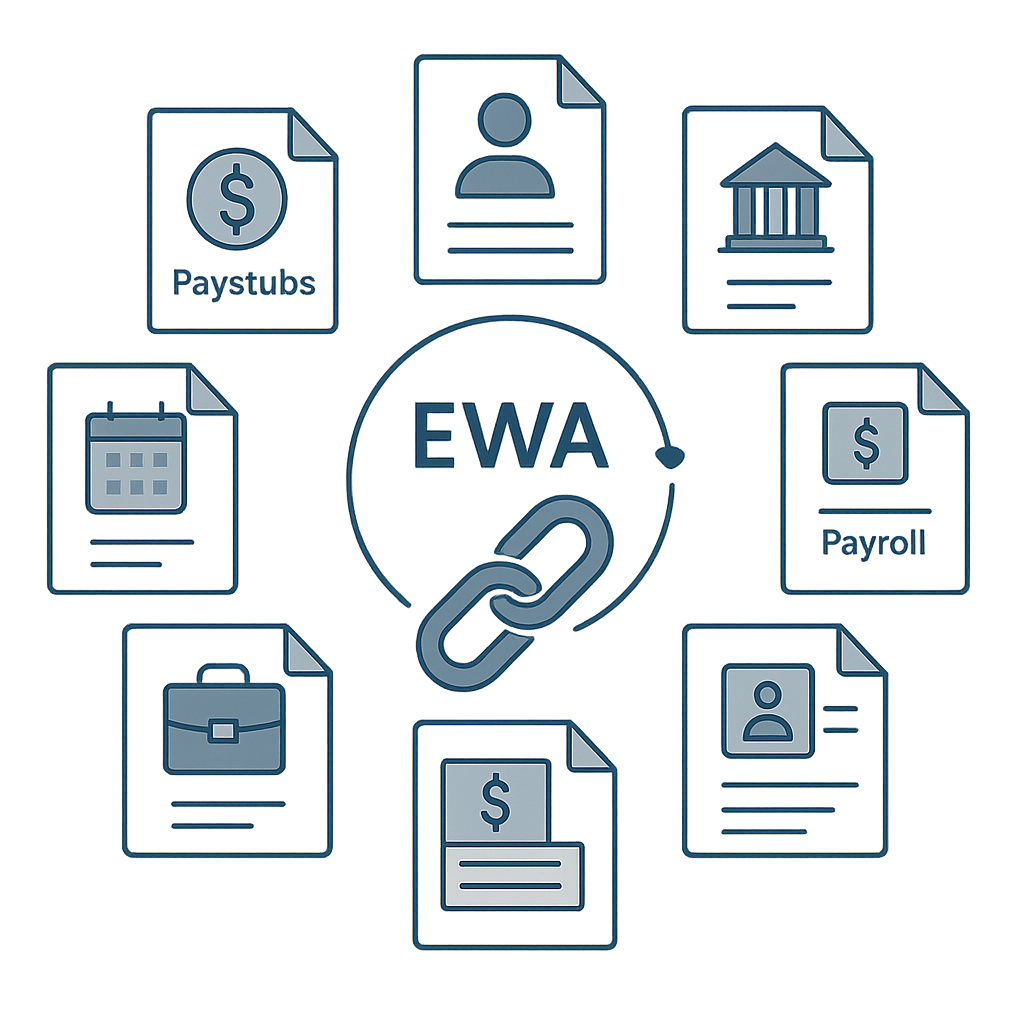
Khi thẩm định Lương Ngày/EWA, doanh nghiệp không nên chỉ hỏi “tiền về nhanh không?”. Bộ hồ sơ tối thiểu phải chứng minh được bản chất giao dịch, căn cứ xử lý dữ liệu, quyền truy cập, cơ chế chi tiền, đối soát payroll, xử lý sự cố và trách nhiệm của từng bên. Hồ sơ càng rõ trước pilot, rủi ro vận hành và tranh chấp càng thấp.
> Nói ngắn gọn: Một hồ sơ EWA đủ để thẩm định nên có tám nhóm: pháp nhân–hợp đồng; ý kiến pháp lý; mô tả luồng tiền; bảo vệ dữ liệu cá nhân; an toàn thông tin; đặc tả tích hợp; SLA/vận hành; và đối soát–kiểm toán. Tài liệu marketing hoặc bản demo không thể thay cho các hồ sơ này.
> Cảnh báo: Nguyễn Minh Khang — Chuyên viên ban chiến lược, chứng nhận bảo mật hay cam kết SLA của Nhân Kiệt. Chỉ những tài liệu đã ký/phê duyệt chính thức mới có giá trị áp dụng.
1. Vì sao cần thẩm định EWA như một chuỗi, không phải một ứng dụng?
(Bộ tiêu chí & thang điểm: xem Checklist lựa chọn nhà cung cấp EWA và Doanh nghiệp đánh giá nhà cung cấp EWA theo tiêu chí nào.)
Một yêu cầu nhận tiền đi qua nhiều mắt xích:
hồ sơ lao động xác nhận đúng người;
dữ liệu công xác nhận phần việc đã hoàn thành;
người có thẩm quyền duyệt công;
máy chủ tính số khả dụng;
người lao động xác nhận yêu cầu;
dịch vụ chi tiền gửi lệnh ngân hàng;
trạng thái giao dịch được tra soát;
khoản đã nhận được đối trừ vào payroll;
phiếu lương và sổ đối soát lưu dấu vết.
Nếu doanh nghiệp chỉ thẩm định giao diện app, họ bỏ qua phần rủi ro lớn nhất: dữ liệu đầu vào, quyền phê duyệt, chuyển tiền và quyết toán.
2. Ma trận hồ sơ thẩm định tổng thể
Nhóm hồ sơ | Tài liệu cần yêu cầu | Chủ trì thẩm định |
|---|---|---|
Pháp nhân | Đăng ký doanh nghiệp, thẩm quyền ký, hợp đồng | Pháp chế/Mua hàng |
Mô hình pháp lý | Bản chất EWA, điều khoản với NLĐ, cơ chế đối trừ | Pháp chế/HR |
Luồng tiền | Nguồn chi, ngân hàng, trạng thái giao dịch | Tài chính/Kế toán |
Dữ liệu cá nhân | Vai trò các bên, mục đích, đồng ý/thông báo, lưu trữ | DPO/Pháp chế |
Bảo mật | Kiến trúc, phân quyền, mã hóa, nhật ký, ứng cứu | IT/ATTT |
Tích hợp | Data dictionary, API/file, tần suất, đối chiếu | IT/HRIS |
SLA | Khả dụng, phản hồi, xử lý, RTO/RPO, bảo trì | IT/Mua hàng |
Đối soát | Báo cáo giao dịch, T+1, payroll, ngoại lệ | Payroll/Kế toán |
Liên tục kinh doanh | BCP/DR, đầu mối, diễn tập | IT/Risk |
Thoát dịch vụ | Xuất dữ liệu, xóa/trả dữ liệu, chấm dứt truy cập | Pháp chế/IT |
3. Nhóm 1 — Hồ sơ pháp nhân và thẩm quyền
Doanh nghiệp nên yêu cầu:
giấy chứng nhận đăng ký doanh nghiệp và ngành nghề liên quan;
thông tin pháp nhân ký hợp đồng;
giấy ủy quyền nếu người ký không phải đại diện theo pháp luật;
sơ đồ các bên tham gia: Nguyễn Minh Khang — Chuyên viên ban chiến lược, Nhân Kiệt, ngân hàng và nhà cung cấp phụ;
điều kiện sử dụng dành cho người lao động;
chính sách phí và bên chịu chi phí;
quy trình tiếp nhận, giải quyết khiếu nại;
danh sách tài liệu hợp đồng và thứ tự ưu tiên khi có mâu thuẫn.
Không nên chấp nhận tình trạng website nói một cách, app hiển thị một cách và hợp đồng quy định một cách khác.
4. Nhóm 2 — Bản ghi nhớ pháp lý về EWA
Bản ghi nhớ cần trả lời tối thiểu:
Khoản người lao động nhận có bản chất gì?
Vì sao chỉ công đã làm và đã duyệt mới đủ điều kiện?
Căn cứ nào cho việc đối trừ khoản đã nhận vào kỳ lương?
Người lao động được thông báo và xác nhận những gì?
Mô hình có phát sinh lãi, phí hoặc nghĩa vụ tín dụng không?
Ai chịu rủi ro khi công bị giảm sau khi tiền đã chi?
Trường hợp nghỉ việc giữa kỳ xử lý thế nào?
Trách nhiệm của khách hàng và Nhân Kiệt được phân chia ra sao?
Theo thiết kế, Lương Ngày chỉ cho người lao động tiếp cận giá trị từ công đã làm và đã duyệt; công hôm nay chưa chốt và công tương lai bị chặn. Luồng đang chạy không thu lãi/phí người lao động và khoản đã nhận được đối trừ vào lương. Tuy vậy, đặc điểm kỹ thuật không tự tạo ra kết luận pháp lý. Nhân Kiệt cần có ý kiến pháp lý chính thức cho mô hình, hợp đồng và cách diễn đạt công khai.
Khi xuất bản, cần dẫn và được pháp chế rà soát theo Bộ luật Lao động 2019 cùng văn bản hướng dẫn hiện hành. Không nên dùng Điều 101 như một “chứng nhận EWA hợp pháp” nếu chưa phân tích đầy đủ phạm vi của điều luật và cấu trúc hợp đồng.
5. Nhóm 3 — Sơ đồ luồng tiền
(Xem thêm: Ai cung cấp nguồn tiền cho Lương Ngày?.)
Hồ sơ phải có một sơ đồ chỉ rõ:
tài khoản nguồn thuộc pháp nhân nào;
điều kiện tạo yêu cầu chi;
ai có thể bật/tắt chi tự động;
ngân hàng nhận là gì và cách xác thực chủ tài khoản;
mã giao dịch duy nhất được tạo ở đâu;
khi nào trạng thái được coi là đã chi;
giao dịch treo/thất bại/hoàn tiền xử lý thế nào;
đối soát ngân hàng được thực hiện khi nào;
khoản đã nhận đi vào payroll bằng trường dữ liệu nào.
Với hệ thống hiện tại, tiền được chuyển từ tài khoản chuyên chi của Nhân Kiệt tại VPBank qua dịch vụ chi hộ đến tài khoản VPBank đứng tên chính người lao động. Hệ thống tra tên chủ tài khoản, dùng mã giao dịch ổn định, khóa khi chi và chỉ ghi nhận đã chi khi nhận phản hồi hợp lệ. Trạng thái không rõ được giữ chờ thay vì đoán thành thất bại.
Nguồn vốn phía sau tài khoản chuyên chi và trách nhiệm cấp vốn là dữ kiện kinh doanh cần Nhân Kiệt xác nhận bằng văn bản.
6. Nhóm 4 — Hồ sơ bảo vệ dữ liệu cá nhân
(Khung đầy đủ: xem Bảo mật dữ liệu và quyền riêng tư khi triển khai EWA.)
Từ ngày 01/01/2026, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực; Nghị định 356/2025/NĐ-CP quy định chi tiết một số điều và biện pháp thi hành. Doanh nghiệp cần cập nhật bộ hồ sơ theo khung pháp luật hiện hành, thay vì chỉ dựa vào mẫu được xây dựng trước năm 2026.
Danh mục thẩm định nên bao gồm:
vai trò của từng bên trong xử lý dữ liệu;
danh mục dữ liệu: CCCD, ảnh, vị trí, thiết bị, chấm công, tài khoản ngân hàng, tiền lương;
mục đích và căn cứ xử lý cho từng trường;
nội dung thông báo/đồng ý khi pháp luật yêu cầu;
thời hạn lưu trữ và tiêu chí xóa;
quyền của chủ thể dữ liệu và kênh thực hiện;
bên xử lý phụ và việc chia sẻ dữ liệu;
nơi lưu trữ, luồng truyền và chuyển dữ liệu ra nước ngoài nếu có;
đánh giá tác động và hồ sơ liên quan theo yêu cầu pháp luật;
quy trình thông báo, xử lý vi phạm dữ liệu;
quy tắc dùng ảnh selfie, GPS và chống fake-GPS;
quy trình trả/xóa dữ liệu khi chấm dứt dịch vụ.
Không nên thu GPS liên tục nếu mục đích chỉ là xác nhận một sự kiện chấm công. Nguyên tắc thực hành tốt là thu đúng dữ liệu cần thiết, trong đúng thời điểm, cho đúng mục đích đã thông báo.
7. Nhóm 5 — Hồ sơ an toàn thông tin
Doanh nghiệp nên yêu cầu bằng chứng thay vì chỉ nhận câu trả lời “hệ thống an toàn”:
Kiến trúc và phân tách
sơ đồ môi trường phát triển, thử nghiệm và vận hành;
phân tách ứng dụng với dịch vụ giữ khóa ngân hàng;
luồng kết nối đến ERP, Google Sheet và ngân hàng;
kiểm soát truy cập quản trị và truy cập nhà cung cấp.
Danh tính và quyền
cơ chế đăng nhập, khóa tài khoản và đổi thiết bị;
nguyên tắc quyền tối thiểu;
ma trận vai trò người lao động, giám sát, khách hàng, admin, superadmin;
chu kỳ rà soát quyền;
nhật ký hành động nhạy cảm.
Bảo vệ kỹ thuật
mã hóa khi truyền và khi lưu;
quản lý bí mật/khóa;
kiểm soát lỗ hổng và cập nhật;
kiểm thử bảo mật độc lập nếu có;
sao lưu, phục hồi và chống mất dữ liệu;
giám sát, cảnh báo và ứng cứu sự cố;
kiểm soát thay đổi phần mềm.
Bằng chứng cần cung cấp
chính sách ATTT đã phê duyệt;
kết quả rà soát hoặc pentest còn hiệu lực;
mẫu nhật ký kiểm toán đã ẩn dữ liệu;
biên bản diễn tập ứng cứu/khôi phục;
danh sách rủi ro tồn tại và kế hoạch khắc phục.
Con số khoảng 285 tệp kiểm thử là tín hiệu về kỷ luật kỹ thuật, nhưng không tương đương chứng nhận an toàn thông tin hoặc pentest độc lập.
8. Nhóm 6 — Đặc tả tích hợp và chất lượng dữ liệu
Hồ sơ tích hợp cần mô tả:
Nội dung | Câu hỏi thẩm định |
|---|---|
Khóa nối | CCCD, mã nhân viên hay mã chấm công? |
Nguồn chuẩn | ERP, hệ thống khách hàng, app hay Sheet? |
Tần suất | Thời gian thực, theo lịch hay thao tác tay? |
Phiên bản | Khi dữ liệu sửa, bản cũ được lưu thế nào? |
Chất lượng | Trùng, thiếu, sai định dạng xử lý ra sao? |
Cut-off | Sau giờ nào dữ liệu thuộc kỳ tiếp theo? |
Bảo mật | Truyền file/API, xác thực và mã hóa thế nào? |
Đối chiếu | Tổng kiểm soát giữa nguồn và đích là gì? |
Hiện hệ thống có thể nhận công từ app theo thời gian thực, Google Sheet theo chu kỳ 30 phút và ERP nhân sự lúc 03:00 hằng ngày. Đây là lịch trong mã, không nên gọi là SLA hợp đồng nếu chưa có cam kết dịch vụ và cơ chế đo.
9. Nhóm 7 — SLA phải định nghĩa bằng số và điểm đo
Một SLA hữu ích phải ghi đủ:
chỉ số: khả dụng, thời gian phản hồi, thời gian khôi phục;
phạm vi: app, API, đồng bộ hay chi tiền;
đồng hồ: bắt đầu đo từ sự kiện nào;
mức độ: P1, P2, P3, P4 được định nghĩa thế nào;
loại trừ: bảo trì, lỗi ngân hàng, lỗi dữ liệu khách hàng;
điểm đo: log bên nào là nguồn chuẩn;
báo cáo: gửi khi nào, ai nhận;
biện pháp: khắc phục, RCA, service credit nếu có;
thay đổi: quy trình thông báo bảo trì và release.
Mẫu bảng SLA để hai bên điền
Dịch vụ | Chỉ số | Mục tiêu chính thức | Điểm đo | Loại trừ |
|---|---|---|---|---|
Đăng nhập/app | Availability | Cần NK cam kết | Monitoring | Bảo trì đã báo |
Đồng bộ công | Độ trễ | Cần NK cam kết | Log nhận–xử lý | File nguồn đến muộn |
Yêu cầu nhận tiền | Thời gian xử lý | Cần NK cam kết | Transaction log | Ngân hàng/kiểm soát |
Sự cố P1 | Phản hồi/khôi phục | Cần NK cam kết | Ticket | Theo hợp đồng |
Đối soát | Hoàn tất | Cần NK cam kết | Biên bản/báo cáo | Thiếu sao kê |
Các mô tả “gần như tức thì”, “tra soát mỗi 5 phút” hoặc “đối soát 08:00 T+1” phản ánh thiết kế/vận hành hiện thấy trong mã. Chúng không nên tự động được chuyển thành nghĩa vụ bồi thường hoặc SLA đảm bảo.
10. Nhóm 8 — Đối soát và kiểm toán
(Chi tiết: xem Đối soát giao dịch EWA với payroll và kế toán.)
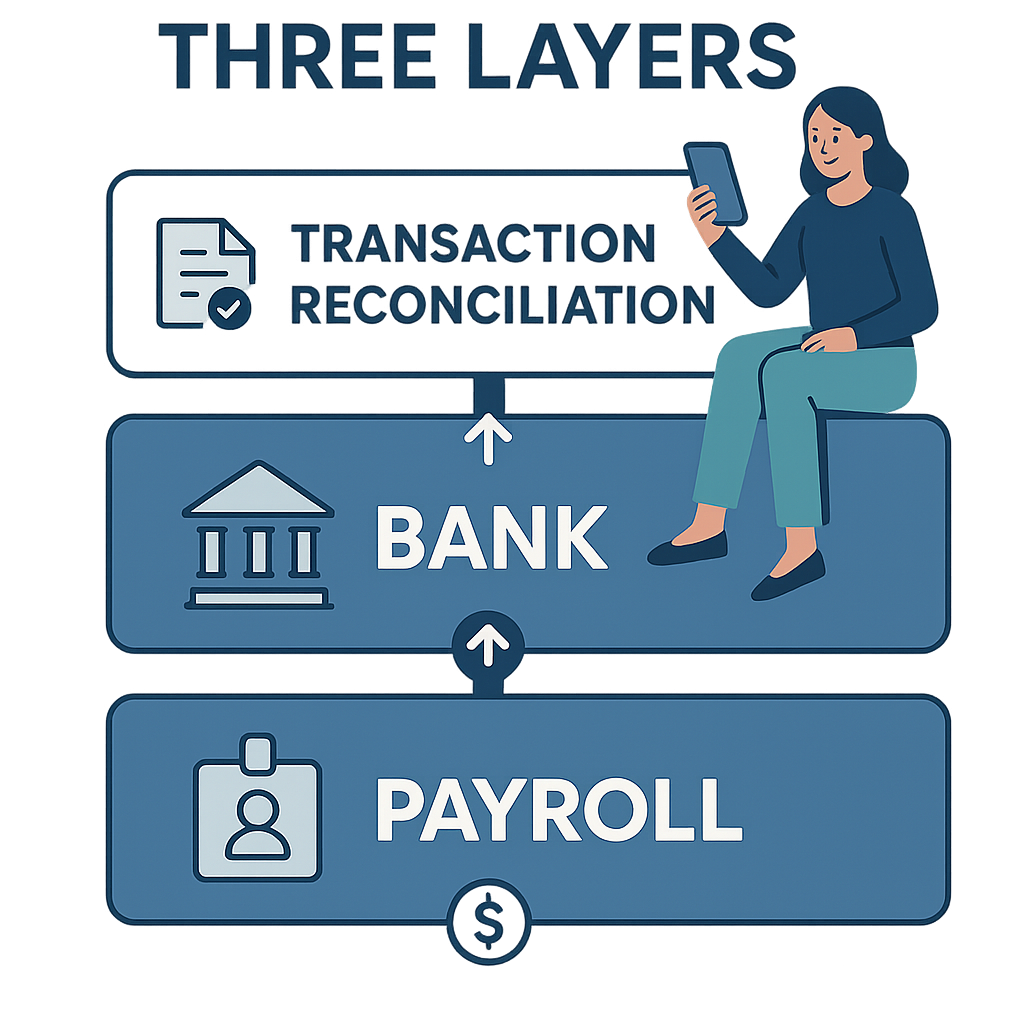
Doanh nghiệp cần yêu cầu ba lớp đối soát:
Đối soát giao dịch
Mỗi yêu cầu phải có mã duy nhất, số tiền, thời điểm, người nhận, trạng thái nội bộ, trạng thái ngân hàng và lịch sử tra soát.
Đối soát ngân hàng
Hệ thống hiện có luồng đọc sao kê VPBank qua sFTP và đối chiếu T+1 vào 08:00; khoản treo được tra soát theo chu kỳ. Việc chốt trạng thái đối soát có bước superadmin để bảo đảm an toàn tiền.
Đối soát payroll
Tổng khoản đã chi theo người/kỳ phải khớp với khoản đối trừ trên quyết toán và phiếu lương. Ngày công đã dùng để sinh tiền phải được đánh dấu để không cộng dồn sang kỳ sau.
Hồ sơ cần có:
mẫu báo cáo ngày và cuối kỳ;
tiêu chí lệch và ngưỡng cảnh báo;
người lập, kiểm tra, phê duyệt;
quy trình giao dịch treo, trùng, sai người hoặc sai số tiền;
biên bản khóa sổ;
thời hạn lưu chứng từ và nhật ký;
cách xử lý khoản không thu hồi được.
11. Nhóm 9 — Kế hoạch liên tục kinh doanh và thoát dịch vụ
Doanh nghiệp nên hỏi trước ngày hệ thống gặp sự cố:
Khi app ngừng hoạt động, công vẫn được ghi nhận ở đâu?
Khi ngân hàng gián đoạn, có giữ chờ an toàn không?
RTO và RPO chính thức là bao nhiêu?
Ai có quyền bật công tắc dừng khẩn cấp?
Sau phục hồi, cách phát hiện chi trùng là gì?
Có diễn tập BCP/DR định kỳ không?
Khi hết hợp đồng, khách hàng nhận lại dữ liệu ở định dạng nào?
Tài khoản, token và quyền kết nối bị thu hồi khi nào?
Dữ liệu được xóa, ẩn danh hay tiếp tục lưu theo nghĩa vụ nào?
Một kế hoạch thoát rõ ràng không phải dấu hiệu thiếu niềm tin; đó là yêu cầu quản trị bình thường đối với hệ thống liên quan dữ liệu lao động và tiền.
12. Bộ câu hỏi dùng trong buổi thẩm định
Hãy trình diễn một giao dịch từ công đã duyệt đến phiếu lương.
Hãy chứng minh công tương lai không thể sinh số khả dụng.
Ai có thể sửa công đã duyệt và dấu vết ở đâu?
Nếu phản hồi ngân hàng không rõ, hệ thống làm gì?
Làm sao ngăn phát lại cùng một yêu cầu?
Tài khoản người lao động được xác thực chính chủ ra sao?
Ai giữ khóa ngân hàng và app có truy cập trực tiếp không?
Trường dữ liệu cá nhân nào được thu và lưu bao lâu?
Nhà cung cấp phụ nào có thể tiếp cận dữ liệu?
SLA nào đã ký, chỉ số nào mới là mô tả kỹ thuật?
Tổng giao dịch khớp payroll bằng báo cáo nào?
Nếu người lao động nghỉ việc sau khi nhận tiền, ai xử lý?
Nếu dữ liệu công nguồn bị sửa, hệ thống cảnh báo thế nào?
Khi chấm dứt hợp đồng, dữ liệu và quyền truy cập được xử lý ra sao?
13. Thang điểm thẩm định gợi ý
Nhóm | Trọng số gợi ý | Điều kiện loại |
|---|---|---|
Pháp lý và hợp đồng | 20% | Không giải thích được bản chất/đối trừ |
Dữ liệu cá nhân | 20% | Không xác định vai trò và mục đích |
Bảo mật | 20% | Không có phân quyền/nhật ký/ứng cứu |
Luồng tiền | 15% | Không kiểm soát giao dịch trùng/treo |
Tích hợp | 10% | Không có khóa nối và nguồn chuẩn |
SLA/vận hành | 10% | Không có đầu mối và phân cấp sự cố |
Thoát dịch vụ | 5% | Không có cơ chế trả/xóa dữ liệu |
Trọng số chỉ là mẫu. Doanh nghiệp có thể nâng trọng số bảo mật hoặc liên tục kinh doanh theo chính sách nội bộ.
14. Dấu hiệu cảnh báo khi đánh giá nhà cung cấp EWA
gọi khoản tiền là “không phải vay” nhưng không có phân tích pháp lý;
hứa chuyển tiền 100% tức thì trong mọi trường hợp;
không giải thích giao dịch chưa rõ trạng thái;
không cho khách hàng xem lịch sử sửa công;
dùng một tài khoản nhận tiền không xác thực chính chủ;
thu GPS/ảnh nhưng không nói mục đích và thời hạn lưu;
lấy chứng nhận của ngân hàng làm chứng nhận cho toàn bộ ứng dụng;
dùng số lượng test nội bộ thay cho pentest/chứng nhận;
gọi lịch chạy kỹ thuật là SLA;
không có báo cáo nối giao dịch với payroll;
không có quy trình chấm dứt dịch vụ.
15. Câu hỏi thường gặp
Demo chạy được có đủ để phê duyệt không?
Không. Demo chỉ chứng minh một luồng giao diện. Doanh nghiệp còn phải thẩm định pháp lý, dữ liệu, bảo mật, tiền, tích hợp, vận hành và đối soát.
Tích hợp ngân hàng có đồng nghĩa hệ thống đã được ngân hàng chứng nhận không?
Không nên suy luận như vậy. Cần yêu cầu đúng tên thỏa thuận, phạm vi tích hợp và bằng chứng được phép công bố.
Tần suất đồng bộ trong mã có phải SLA không?
Không. Lịch kỹ thuật cho biết hệ thống dự kiến chạy khi điều kiện bình thường; SLA là cam kết có phạm vi, cách đo, loại trừ và trách nhiệm rõ.
Có cần kiểm tra pháp luật bảo vệ dữ liệu mới không?
Có. Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP có hiệu lực từ 01/01/2026. Hồ sơ cần được pháp chế/DPO rà soát theo quy định hiện hành.
Nên pilot trước hay hoàn tất mọi hồ sơ trước?
Các điều kiện nền tảng về pháp lý, dữ liệu, bảo mật và luồng tiền phải đạt trước pilot. Một số SLA tối ưu hoặc báo cáo mở rộng có thể hoàn thiện theo phạm vi thử nghiệm, nhưng phải được ghi rõ và không làm giảm kiểm soát cốt lõi.
16. Kết luận
Thẩm định Lương Ngày tốt không phải là tạo thêm thủ tục, mà là làm rõ từng trách nhiệm trước khi dữ liệu thật và tiền thật đi qua hệ thống. Doanh nghiệp nên yêu cầu bằng chứng cho toàn chuỗi: đúng người, đúng công, đúng quyền, đúng số tiền, đúng tài khoản, đúng trạng thái và đúng kỳ lương. Những gì chưa có tài liệu chính thức phải được ghi là khoảng trống cần đóng, không được thay bằng lời hứa bán hàng.
Nguồn pháp lý chính thức tham khảo
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 — ban hành ngày 26/06/2025, hiệu lực từ 01/01/2026.
Nghị định 356/2025/NĐ-CP — quy định chi tiết một số điều và biện pháp thi hành Luật Bảo vệ dữ liệu cá nhân, hiệu lực từ 01/01/2026.
Nghị định 330/2026/NĐ-CP — xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân, hiệu lực từ 19/08/2026.
---
Tác giả: Nguyễn Minh Khang — Chuyên viên ban chiến lược, Công ty TNHH Cung Ứng Nhân Lực Nhân Kiệt.
Tư vấn giải pháp Lương Ngày cho doanh nghiệp: Hotline 0937.022.655 · Email info@nhankiet.vn · Lương Ngày cho doanh nghiệp